> For the complete documentation index, see [llms.txt](https://docs.nexthink.com/platform/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.nexthink.com/platform/ja/user-guide/administration/account-management/roles.md).
# ロール
ユーザーロールは、Nexthink Webインターフェイスの機能に対するユーザーのアクセス権を定義します。 次のロールがあります:
* **メインロール**: 表示ドメインへのアクセスを付与でき、データプライバシー、ランディングページ、機能、およびコンテンツの権限にアクセスできます。 各ユーザーアカウントにはメインロールが必要です。
* **追加ロール**: データプライバシー、機能、およびコンテンツの権限へのアクセスを付与できます。 追加ロールは任意であり、各ユーザーアカウントには複数の追加ロールを設定できます。
## ロールへのアクセス
1. メインメニューから **管理** モジュールを選択します。
2. **アカウント管理** セクションで **ロール** を選択します。
3. 既存のロールにマウスポインターを合わせると、行の右側に編集アイコンが表示されます。 編集アイコンを選択して既存のロールを変更します。
 ## 新しいロールの作成
新しいロールを設定するには:
1. ロール管理ページの右上隅にある **新しいロール** ボタンを選択します
2. ロールタイプとして **メインロール** または **追加ロール** を選択します。
3. **ロールを追加** を選択します。
{% hint style="info" %}
メインロールを追加ロールに、またはその逆に変換することはできません。
{% endhint %}
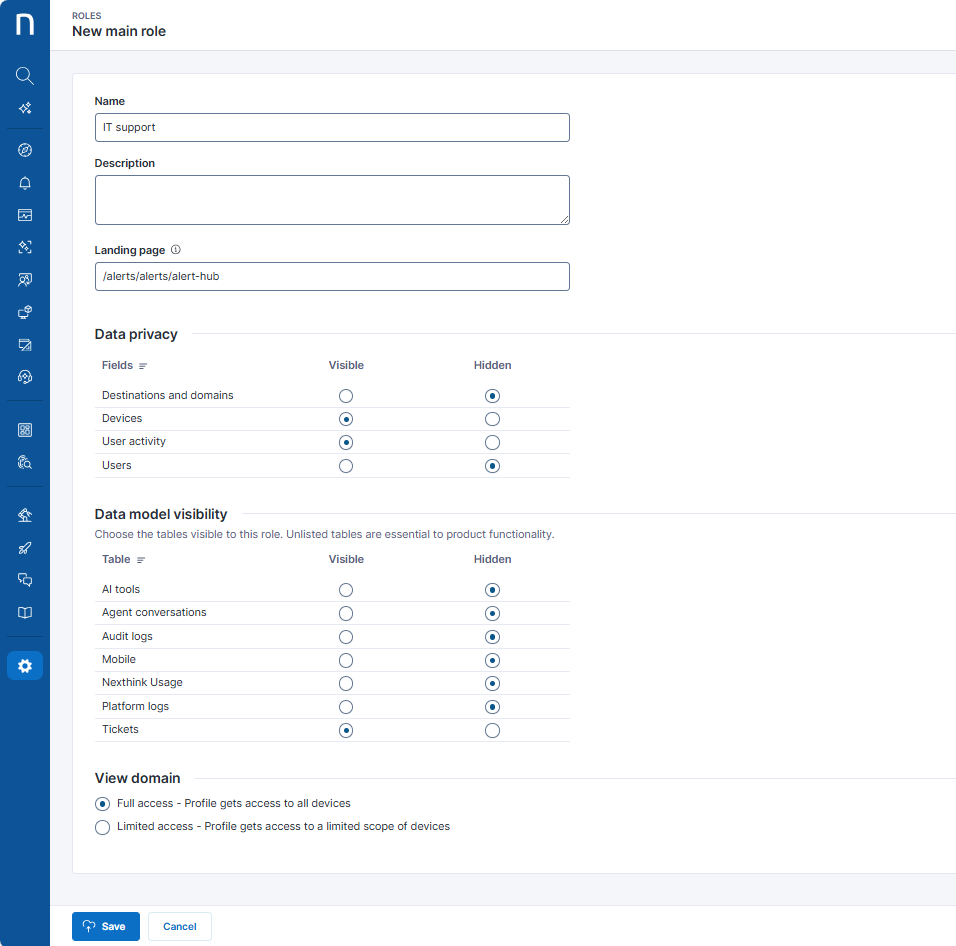
### ロール名と説明
* **名前**: ロールの名前を入力します。
* **説明**: ロールの説明を入力します。
 ### ロールのランディングページ
{% hint style="info" %}
ランディングページはメインロールでのみ使用できます。
{% endhint %}
ロール用のカスタムランディングページを定義します。 このロールを持つユーザーは、Nexthink Web インターフェイスにログインするとこのページにアクセスします。 ロールのユーザーにページを表示するための必要な権限があることを確認してください。ない場合はエラーメッセージが表示されます。
* テキストボックスを空欄のままにするか、`/` を入力すると、システムはユーザーをメインメニューの最初のモジュールにリダイレクトします。 モジュールは、ユーザーライセンスおよび権限に応じて異なる場合があります。
* Nexthink Web インターフェイスへのログイン後にユーザーがアクセスするページの相対パスを入力します。 例: 次の URL の場合:\
`https://eu.nameofinstance.cloud/strategic-eo/overview`\
相対パスは `/strategic-eo/overview` です。\
文字列が有効なパスでない場合、ログイン後にユーザーにエラーメッセージが表示されます。
* 特定のユーザーにロールを割り当てた後、ランディングページが正常に機能するかテストします。
### データプライバシー
ユーザーによる機密データの閲覧を防ぐため、ロールの **データプライバシー** 設定を定義します:
* **行き先とドメイン**: 行き先とドメインをユーザーから隠すために**非表示**に設定します。
* **デバイス**: デバイス名をユーザーから隠すために**非表示**に設定します。
* **ユーザー**: ユーザー名をユーザーから隠すために**非表示**に設定します。
* ロールのユーザーを **非表示** に設定すると、Nexthink はそのロールのプラットフォームインターフェイスとエクスポートで、特定のユーザー関連フィールドを非表示にします。
* この設定は、users コレクション内のフィールドと、他のコレクションで参照されるユーザー識別子に影響します。
* **ユーザーアクティビティ**: ユーザー操作時間とフォーカス時間を匿名化するには、**非表示** に設定します。
#### データプライバシー設定別の非表示フィールド一覧
非表示フィールド一覧: 宛先とドメイン
以下のフィールドは、**connection.events**、**connection.udp\_events**、および **connection.tcp\_events** コレクションで非表示になります:
* `destination.owner`
* `destination.country`
* `destination.datacenter_region`
* `destination.domain`
* `destination.ip_address`
* `destination.ip_subnet`
* `destination.port`
非表示フィールド一覧: デバイス
以下のフィールドは、**devices** コレクションで非表示になります:
* `sid`
* `名前`
* `distinguished_name`
* `dns_name`
* `public_ip.ip_address`
* `collector.local_ip`
* `hardware.bios_serial_number`
* `hardware.machine_serial_number`
* `hardware.chassis_serial_number`
* `connectivity.last_local_ips`
* `connectivity.last_local_ip`
以下のフィールドは、**mobile\_devices** コレクションで非表示になります:
* `名前`
* `mobile_hardware.serial_number`
* `mobile_hardware.imei`
* `governance.name`
次のフィールドは、**session.events** コレクションで非表示になります:
* `client_ip`
以下のフィールドは、**connectivity.events** コレクションで非表示になります:
* `wifi.ssid`
* `wifi.bssid`
* `primary_physical_adapter.local_ips`
* `vpn.local_ips`
以下のフィールドは、**collaboration.sessions** コレクションで非表示になります:
* `participant_device.mac_address`
非表示フィールド一覧: ユーザー
以下のフィールドは、**users** コレクションで非表示になります:
* `sid`
* `名前`
* `upn`
* `upn_privacy_level`
* `ad.email_address`
* `ad.distinguished_name`
* `ad.full_name`
* `ad.username`
以下のフィールドは、**devices** コレクションで非表示になります:
* `local_admins`
* `login.last_login_user_name`
次のフィールドは、**mobile\_devices** コレクションで非表示になります:
* `primary_user_upn`
以下のフィールドは、**platform.audit\_logs** コレクションで非表示になります:
* `アカウント`
* `お問い合わせ詳細`
非表示フィールド一覧: ユーザーアクティビティ
次のフィールドは、**execution.events** コレクションで非表示になります:
* `focus_time`
次のフィールドは、**session.events** コレクションで非表示になります:
* `user_interaction_time`
### データモデルの可視性
このロールに表示する [NQL データモデル](/platform/ja/understanding-key-data-platform-concepts/nql-data-model.md) テーブルを選択します:
* [**AI ツール**](/platform/ja/understanding-key-data-platform-concepts/nql-data-model.md#ai_tool)**:** NQL を使用して、構成済みの AI ツールとその使用状況/操作テレメトリを表示できます。
* [**エージェント会話**](/platform/ja/understanding-key-data-platform-concepts/nql-data-model.md#agent_conversations)**:** NQL を使用して Spark の会話データを表示できます。
* [**監査ログ**](/platform/ja/understanding-key-data-platform-concepts/nql-data-model.md#platform_audit_log): NQL を使用してすべての Infinity 監査イベントを表示できます。 完全な [表示ドメイン](#roles-viewdomain) アクセスと、表示可能なデバイスおよびユーザーの [データプライバシー設定](#roles-dataprivacy) が必要です。
* [**Nexthink 使用状況**](/platform/ja/understanding-key-data-platform-concepts/nql-data-model.md#usage)**:** NQL を使用して追跡されている Nexthink ツールの使用状況を表示できます。
* [**モバイル**](/platform/ja/understanding-key-data-platform-concepts/nql-data-model.md#mobile_devices): NQL を使用してモバイルデバイスデータを表示できます。
* [**プラットフォームログ**](/platform/ja/understanding-key-data-platform-concepts/nql-data-model.md#platform): NQL を使用して、カスタムトレンドの計算、データエクスポートなどのすべてのプラットフォームログを表示できます。 完全な [表示ドメイン](#roles-viewdomain) アクセスが必要です。
* [**チケット**](/platform/ja/understanding-key-data-platform-concepts/nql-data-model.md#ticket): NQL を使用して ITSM ツールのチケットを表示できます。
### 表示ドメイン
{% hint style="warning" %}
表示ドメインはメインロールでのみ使用できます。
{% endhint %}
ロールが表示できるデバイス、関連イベント、およびインベントリオブジェクトの範囲を定義します。
* **フルアクセス**: ロールはすべての Nexthink データにアクセスできます。
* **制限付きアクセス**: ロールが表示できるエンティティのリストを選択します。 このロールを持つユーザーには、それらのエンティティに関連付けられたデバイス、イベント、およびインベントリオブジェクトのみが表示されます。
エンティティは、[製品設定](/platform/ja/user-guide/administration/system-configuration/data-management/environment/product-configuration.md) ページの Organization タブで定義されます。
表示ドメインが制限されているユーザーロールでは、すべてのユーザーを一覧表示できますが、表示ドメインに含まれない関連デバイスおよびイベントをドリルダウンすることはできません。
詳細については、[表示ドメイン](/platform/ja/user-guide/administration/account-management/roles/view-domain.md)のドキュメントを参照してください。
## 権限
**権限** タブでは、割り当てられたロールを持つユーザーに付与する権限を設定できます。
たとえば **すべてのキャンペーンダッシュボードを表示** のように機能レベルで権限を付与したり、特定のキャンペーンダッシュボードの表示、特定の調査の編集、リモートアクションのトリガーを行うためにコンテンツレベルで権限を付与したりできます。
{% hint style="warning" %}
一部の権限を表示するには、特定のライセンスが必要です。 デフォルトで非表示になっている権限については、以下の各セクションを参照してください。
{% endhint %}
 コンテンツ項目をロールと共有すると、**ロール** ページで権限を確認および管理できます:
* **選択した(コンテンツ項目)の権限を設定** では、特定のキャンペーンやリモートアクションなど、機能内の選択したコンテンツ項目の権限を変更できます。
* **(コンテンツ項目)を追加** では、特定の調査やライブダッシュボードなど、特定のコンテンツ項目を機能に追加できます。
* 機能レベルの権限に応じて、各コンテンツ項目の権限を選択または選択解除できます。
製品の各機能の権限を指定します:
{% hint style="info" %}
サブスクライブしていない機能や、参加していないテクニカルプレビューの権限が表示される場合があります。 会社が Nexthink から購入したライセンスを参照してください。
{% endhint %}
### Administration
* **管理者権限** により、ユーザーは次の操作を実行できます(完全な表示ドメインアクセスが必要):
* 他のユーザーアカウントを作成および管理する。
* ロールと権限を作成および管理する。
* 製品を設定する。
* コネクタを作成および管理する。
* 製品ライセンスを管理する。
* **データ管理** により、ユーザーは次の操作を実行できます(管理者権限が必要):
* ユーザーまたはデバイスに関連付けられたすべての個人データを取得する。
* ユーザーまたはデバイスを削除する。
* データ保持を設定する。 詳細については、[Data management](/platform/ja/user-guide/administration/system-configuration/data-management/environment/data-management.md)ドキュメントを参照してください。
* **すべてのカスタムフィールドを管理** により、ユーザーはカスタムフィールドを作成、編集、削除でき、手動カスタムフィールドの値も設定できます。 完全な表示ドメインが必要です。
* カスタムフィールドを削除するには、**すべての評価を管理** 権限も必要です。 この権限は、**すべてのカスタムフィールドを管理** 権限を持つユーザーに自動的に付与されます。
* **すべてのカスタムフィールドを管理** 権限が有効でなくても、**すべてのチェックリストを表示** 権限([Diagnostics](#roles-diagnostics) 権限を参照)を持つユーザーは、チェックリスト内のカスタムフィールド値を表示できます。
* **手動カスタムフィールドを編集** 権限により、ユーザーは調査から手動カスタムフィールドの値を設定できます。 この権限は、表示ドメインが制限されているユーザーにも付与でき、**すべてのカスタムフィールドを管理** 権限を持つユーザーには自動的に付与されます。
* **すべてのカスタムトレンドデータを管理** により、ユーザーは既存データの日次スナップショットを作成し、最大 13 か月間にわたる推移を確認できます。 完全な表示ドメインアクセスと調査を実行する権限が必要です。
* **すべてのNQL APIクエリを管理** により、ユーザーは次の操作を実行できます:
* 新しいNexthink Query Language(NQL)APIクエリを作成する
* 既存のすべてのNQL APIクエリを更新する
* すべてのNQL APIクエリを読み取る
* すべてのNQL APIクエリを削除する
* **すべての評価を管理** により、ユーザーは評価を作成、編集、削除できます。 すべてのカスタムフィールドを管理する権限が必要です。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL 調査を作成するときに評価値を表示できます。
* **Collector を管理** により、ユーザーは Collector 更新グループを設定できます。 完全な表示ドメインアクセスが必要です。
### Alerts and Diagnostics
* **すべてのアラートを管理** により、ユーザーは次の操作を実行できます(完全な表示ドメインアクセスが必要):
* 新しいアラートを作成する。
* 既存のすべてのアラートを編集する。
* すべてのアラートを削除する。
* すべてのアラートを共有する。
* **すべてのアラートダッシュボードを表示** により、ユーザーは概要ダッシュボードですべてのアラートを監視できます。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL または Device View を使用してアラートデータにアクセスできます。
* **Diagnostics ダッシュボードを表示** により、ユーザーは問題の考えられる原因を特定するための Diagnostics パネルを表示できます。
### アンプリファイ
{% hint style="warning" %}
これらの権限を表示するには Amplify ライセンスが必要です。
{% endhint %}
* **Amplify を管理** により、ユーザーは Amplify Information Technology Service Management(ITSM)統合ブラウザー拡張機能を設定できます。 データプライバシーを *なし* または *匿名ユーザー* に設定する必要があります。
* **Amplify を表示** により、ユーザーは Amplify ITSM ブラウザー拡張機能にアクセスできます。 データプライバシーを *なし* または *匿名ユーザー* に設定する必要があります。
* **Amplify でインストール済みパッケージを表示** により、ユーザーは Amplify 拡張機能の Packages タブを表示し、対象デバイスにインストールされているすべてのアプリケーションと更新を確認できます。
### Applications
* **すべてのアプリケーションを管理** により、ユーザーは次の操作を実行できます(完全な表示ドメインアクセスが必要):
* 新しいアプリケーションを作成する。
* 既存のすべてのアプリケーションを編集する。
* すべてのアプリケーションを削除する。
* すべてのアプリケーションを共有する。
* 導入ガイドを公開する。
* **すべてのアプリケーションダッシュボードを表示** により、ユーザーは概要ページおよびすべての Applications ダッシュボードで、すべてのアプリケーションを監視できます。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL または Device View を使用して Applications データにアクセスできます。
{% hint style="danger" %}
これらの権限を持つユーザーは、ガイド閲覧者に代わってアクションを実行する[導入ガイド](/platform/ja/user-guide/adopt.md)を作成できます。 これは、財務やセキュリティなどの機密性の高いアプリケーションでは高いリスクを伴います。
セキュリティ上の予防措置として、これらの権限は信頼できるユーザーにのみ付与してください。
{% endhint %}
### Campaigns
* **すべてのキャンペーンを管理** により、ユーザーは次の操作を実行できます(完全な表示ドメインアクセスが必要):
* 新しいキャンペーンを作成する
* 既存のすべてのキャンペーンを編集する
* すべてのキャンペーンを削除する
* すべてのキャンペーンを共有する
* すべてのキャンペーンを公開する
* キャンペーンのブランディングを設定する
* **すべての手動キャンペーンを管理** により、ユーザーは次の操作を実行できます(表示ドメインアクセスが制限されたロールでのみ使用可能):
* 手動トリガーを使用するキャンペーンを作成する
* 手動トリガーを使用するキャンペーンを編集する
* 手動トリガーを使用するキャンペーンを公開および廃止する
* 手動トリガーのみ可能なコピー版として、手動以外のキャンペーンを複製する
* **すべての手動キャンペーンをトリガー** により、ユーザーは調査モジュールからすべての手動キャンペーンをトリガーできます。
* **すべてのキャンペーンダッシュボードを表示** により、ユーザーはすべてのキャンペーンの結果を確認できます。 完全な表示ドメインアクセスが必要です。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL または Device View を使用して Campaigns データにアクセスできます。
* 利用可能なキャンペーンのリストから選択して、特定のキャンペーンに対する **表示**、**編集**、または **トリガー** 権限をロールに追加できます。
{% hint style="warning" %}
キャンペーンレベルで **編集** 権限が付与されている場合でも、表示ドメインが制限されているユーザーは手動以外のキャンペーンを編集できません。 これは、現在の表示ドメイン外のユーザーを対象にすることを防ぐためです。
{% endhint %}
### Collaboration Tools
{% hint style="warning" %}
これらの権限を表示するには Collaboration Experience ライセンスが必要です。
{% endhint %}
* **すべてのコラボレーションツールダッシュボードを表示** により、ユーザーは Collaboration Tools モジュールおよび関連するダッシュボードを表示できます。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL または Device View を使用して Collaboration データにアクセスできます。
### Device View
* **すべてのチェックリストを管理** により、ユーザーは次の操作を実行できます:
* 新しいチェックリストを作成する。
* 既存のすべてのチェックリストを編集する。
* すべてのチェックリストを削除する。
* すべてのチェックリストを共有する。
* **すべてのチェックリストを表示** により、ユーザーは Device View 内のすべてのチェックリストを表示できます。 チェックリストのコンテンツ共有機能を使用して、特定のチェックリストをロールにマッピングすることもできます。
* **Device View を表示** により、ユーザーはデバイスの詳細なトラブルシューティングと分析のために、デバイスのタイムラインおよびチェックリストにアクセスできます。
### デスクトップ仮想化
{% hint style="warning" %}
これらの権限を表示するには VDI Experience ライセンスが必要です。
{% endhint %}
* **デスクトップ仮想化ダッシュボードを表示** により、ユーザーはデスクトップ仮想化ダッシュボードを表示できます。
### Digital Experience
Digital Experience 権限には、ロールの完全な表示ドメインアクセスが必要です。
* **Digital Experience Score を管理** により、ユーザーは Digital Experience モジュールで監視するアプリケーションのリストおよびスコアメトリクスを設定できます。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL または Device View を使用して DEX データにアクセスできます。
* **Digital Experience ダッシュボードを表示** により、ユーザーはデジタル従業員体験(DEX)を監視できます。 Experience Central ライセンスが必要です。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL または Device View を使用して DEX データにアクセスできます。
### Investigations
* **プライベート調査を作成、グローバル検索を使用** により、ユーザーは NQL を使用して調査を作成、編集、実行できます。 グローバル検索へのアクセスを提供します。
* **共有調査を管理** により、ユーザーは次の操作を実行できます:
* すべての共有調査を編集する。
* すべての共有調査を削除する。
* すべての共有調査を共有する。
* **プライベート調査を共有** により、ユーザーは自分が作成した調査を他の Nexthink ユーザーと共有できます。
* **共有調査を表示** により、ユーザーは他のロールと共有された調査を含む、すべての共有調査を表示できます。
### ライブラリとパック
* **カスタムパックをインポート** により、ユーザーはサードパーティのカスタムパックを Nexthink 環境にインポートできます。
* **すべてのカスタムパックを管理** により、ユーザーはカスタムコンテンツパック(ライブダッシュボード、リモートアクションなど)を作成し、他の Nexthink 環境に公開できます。
### ライブダッシュボード
* **すべてのダッシュボードを管理** により、ユーザーは次の操作を実行できます(**調査を実行** 権限が必要):
* 新しいダッシュボードを作成する。
* 既存のすべてのダッシュボードを編集する。
* すべてのダッシュボードを削除する。
* すべてのダッシュボードを共有する。
* **すべてのダッシュボードを表示** により、ユーザーはシステムで作成されたすべてのダッシュボードを表示できます。
### Nexthink Library
**すべての Nexthink Library コンテンツを表示** により、ユーザーは製品内の **Nexthink Library** にアクセスし、Nexthink が提供するすべての事前構成済みコンテンツを表示できます。
この権限を持つユーザーには、ライブラリコンテンツをインストールする特定の機能に対する **すべての ... を管理** 権限も必要です。 たとえば、リモートアクションのコンテンツをインストールするには **すべてのリモートアクションを管理** が必要です。
### リモートアクション
* **すべてのリモートアクションを実行** により、ユーザーはすべてのリモートアクションを実行できます。
* **すべてのリモートアクションを管理** により、ユーザーは次の操作を実行できます(完全な表示ドメインアクセスが必要):
* 新しいリモートアクションを作成する。
* 既存のすべてのリモートアクションを編集する。
* すべてのリモートアクションを削除する。
* リモートアクション管理ページからリモートアクションを共有する。 詳細については、[リモートアクションの管理](/platform/ja/user-guide/remote-actions/setting-up-and-managing-remote-actions/managing-remote-actions.md)ドキュメントを参照してください。
* **すべてのリモートアクションダッシュボードを表示** により、ユーザーは概要ダッシュボードですべてのリモートアクション実行を確認できます。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL を使用してすべてのリモートアクション結果にアクセスできます。
### ソフトウェアメータリング
* **すべてのソフトウェアメータリングを管理** により、ユーザーは次の操作を実行できます:
* 新しいソフトウェアメータリングを作成する。
* 既存のすべてのソフトウェアメータリングを編集する。
* すべてのソフトウェアメータリングを削除する。
* **ソフトウェアメータリングダッシュボードを表示** により、ユーザーはソフトウェアメータリングの概要ページと、個別のソフトウェアメータリングページを表示できます。
* この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL または Device View を使用してソフトウェアメータリングデータにアクセスできます。
### Spark
* **エージェント概要ダッシュボードを表示** により、ユーザーは Spark の導入状況と価値を監視するための概要ダッシュボードを表示できます。
* **すべてのエージェント会話を表示** により、ユーザーは会話コンテンツおよび Spark の推論を含む、Spark 会話の一覧とその詳細を確認できます。
* **Infinity からエージェントとチャット** により、ユーザーは Nexthink Web インターフェイスで自分自身として Spark と対話できます。
* **Infinity を通じて別のユーザーに代わってチャット** により、ユーザーは従業員に代わって Nexthink Web インターフェイスで Spark と対話できます。
* **すべてのエージェントアクションを管理** により、ユーザーは Spark で利用可能なエージェントアクションを管理できます。
* **エージェントナレッジソースを管理** により、ユーザーは Spark がアクセスできるナレッジベース記事をアップロードできます。
* **エージェント設定を管理** により、ユーザーはチケットエスカレーション用の Spark 設定を構成できます。
### Workflows
{% hint style="warning" %}
これらの権限を表示するには Nexthink Flow ライセンスが必要です。
{% endhint %}
* **すべてのワークフローを実行** により、ユーザーはすべてのワークフローを実行できます。
* **すべてのワークフローを管理** により、ユーザーは次の操作を実行できます(完全な表示ドメインアクセスが必要):
* 新しいワークフローを作成する。
* 既存のすべてのワークフローを編集する。
* すべてのワークフローを削除する。
* すべてのワークフローを共有する。
* **すべてのワークフローダッシュボードを表示** により、ユーザーはワークフロー管理ページですべてのワークフロー実行を確認できます。 この権限が有効でなくても、**調査を実行** 権限を持つユーザーは、NQL を使用してすべてのワークフロー実行結果にアクセスできます。
### Workspace
* **Nexthink Assist を表示** により、ユーザーは NQL クエリの作成や、その他の Nexthink プラットフォームのヘルプ関連トピックについて、AI ベースのシステムと対話できます。
***
関連タスク
* [シングルサインオン](/platform/ja/user-guide/administration/account-management/single-sign-on.md)
* [プロファイル(クラシック)](/platform/ja/user-guide/administration/account-management/profiles-classic.md)
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation dynamically by asking a question.
Perform an HTTP GET request on the current page URL with the `ask` query parameter, and the optional `goal` query parameter:
```
GET https://docs.nexthink.com/platform/ja/user-guide/administration/account-management/roles.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is optional and describes the broader end goal you are ultimately trying to accomplish on behalf of the user. GitBook uses it to tailor the answer towards what is most useful for that goal.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.